アサヒのシステム障害は「ランサムウェア」攻撃が原因でした。発覚から1週間、ビール等の供給が滞る中、専門家は家庭でのリモートワークがサイバー攻撃の侵入口になった可能性も指摘しています。
■サイバー攻撃から1週間…ビール以外の商品にも影響が
井上貴博キャスター:
アサヒグループのシステム障害ですが、ビール以外の商品にも影響が出ているようです。
▼アサヒグループ食品
・1本満足バー新シリーズ
・毎日のはちみつ習慣のど飴 など
→新商品が発売延期
▼イオンショップ(ネット)
・アマノフーズ おみそ汁贅沢ギフト
・カルピスギフト など
→供給不安定で発売一時停止
▼コンビニエンスストア
・ファミリーマート
PB「ファミマル」ソフトドリンクの一部
・セブン-イレブン
PB「セブンプレミアムクリアクーラー(酎ハイ)」 など
→アサヒと共同開発のため品薄・欠品の可能性
■なぜまだ復旧できない?「DX戦略」打ち出すも早期復旧の壁に?
井上キャスター:
アサヒは、「ランサムウェアによる攻撃を受けた」と発表しています。
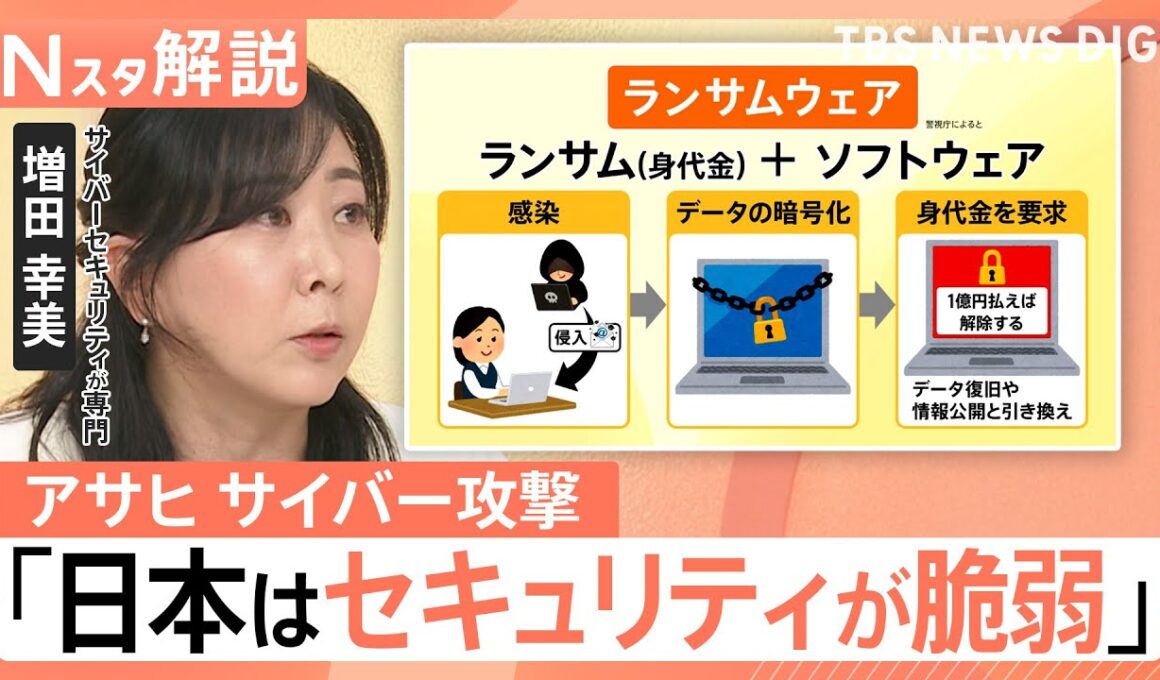
「ランサムウェア」とは、「ランサム(身代金)」に「ソフトウェア」を合わせた造語です。ウイルスに感染することでデータが暗号化されてしまい、元に戻すことと引き換えに身代金を要求するプログラムのことです。
今、各企業でDX化しているわけですが、アサヒグループは2023年に「DX戦略」を打ち出しました。
今までは、顧客から「〇本ビールが欲しい」と連絡が入ったとき、販売部門や生産部門に連絡をして、生産や在庫調整をどうするかをそれぞれが連絡していましたが、統合システムによって一元管理できるというものです。
DX化のメリットとしては、業務の効率化&コスト削減ができます。しかし、システムが巨大化&一元化することで、逆に早期復旧が困難になった可能性があります。
今回、どの部分がランサムウェアの被害を受けたかはもうわかっているのですか?
サイバーセキュリティに詳しい 増田幸美さん:
まだ発表になっていません。ただ工場で一部生産が再開しているということなので、「OT」と呼ばれている工場側のネットワークには問題はなく、IT側に問題があるんだろうと推測できます。
■日本は「身代金を払わない国」その理由は?
井上キャスター:
基本的には「身代金を払えば」ということですが、身代金を払ったところで解除してくれる保証もないわけですよね。日本企業は普段、どういう対応を取るんですか。
増田幸美さん:
日本企業は基本的に世界で類を見ない「身代金を払わない国」になっています。なぜかというと、バックアップをとる文化があるからです。
日本は災害大国なので、地震に備えてバックアップをしっかりと取っているというところと、暴力団など反社会勢力に対して利益を供与すべきでないといったところがあるので、日本では払う企業が非常に少なく、他の国と比べても身代金を払わない国として知られています。
出水麻衣キャスター:
自力で立ち直っていくということですか。
増田幸美さん:
そうなんです。例えば、日本企業で身代金を払ったとしても、1回の支払いだけでデータが戻る率も17%と非常に少ないんです。なので、払い損という形になります。
井上キャスター:
難しいのは、身代金を1回払ってしまうと、「ここの企業は身代金を払う企業なんだ」ということを示してしまって、また攻撃をされるリスクがありますよね。
慶應義塾大学教授・教育経済学者 中室牧子さん:
食品や医療、物流など国民生活に不可欠な産業に対する攻撃というのは、もはや安全保障のリスクの領域だなと感じます。
中・小企業や下請け企業も含めたサプライチェーンにも連鎖的な被害が起こらないようにすることも大事だと思いますし、海外サーバー経由であるということを考えると、海外や諸国の政府や警察ときちんと連携するというのも大事なのかなと思いました。
■自力で復旧はいつに?被害報告様式一元化の動きも
井上キャスター:
AIが進んでいるので、日本の言語による壁もどんどんなくなってきていて、日本が脆弱なシステムで狙われやすいという流れもあるようです。
【ランサムウェア過去の被害】
▼2024年6月「KADOKAWA」
→20億円以上の特別損失
▼2024年10月「サイゼリヤ」
→6万件個人情報漏えい
▼2025年2月「宇都宮セントラルクリニック」
→診察・健診業務の制限
日本は身代金を払わず自力で復旧させるということですが、どれくらいで復旧するのでしょうか。
【ランサムウェア被害の復旧に要した期間】(警察庁 令和7年上半期「サイバー空間をめぐる脅威の情勢」資料より)
▼即時~1週間未満:約21%
▼1週間~1か月未満:約32%
▼1か月~2か月未満:約15%
▼2か月以上:約6%
これだけ時間がかかるという訳ですね。
増田幸美さん:
その通りですが、影響範囲次第です。どこがやられて、どれぐらい影響があるのか。すぐに復旧できたり、バックアップを取っていたとしても、バックアップ自体…(https://newsdig.tbs.co.jp/list/article?id=jnn-20251006-6264487)
▼TBS NEWS DIG 公式サイト https://newsdig.tbs.co.jp/
▼チャンネル登録をお願いします!
http://www.youtube.com/channel/UC6AG81pAkf6Lbi_1VC5NmPA?sub_confirmation=1
▼情報提供はこちらから「TBSインサイダーズ」
https://www.tbs.co.jp/news_sp/tbs-insiders.html
▼映像提供はこちらから「TBSスクープ投稿」
https://www.tbs.co.jp/news_sp/toukou.html
#ニュース #news #TBS #newsdig
アサヒGHDへの攻撃は、ロシアのハッカー集団「Qilin(キリン)」とされた、手口はランサムウェアによるデータを暗号化して業務を停止、盗んだ情報約27GBを盾に身代金を要求し、アサヒがこれに応じたか。被害内容は財務書類、契約書、従業員情報など約9,300件で、国内30拠点のうち大半が生産停止し、コンビニ・居酒屋から「アサヒ」が消え「キリン」の事態に、Qilinの特徴は、2022年頃から確認されて、ロシア語圏(国家関与の憶測あり) RaaS(Ransomware as a Service)=犯罪のフランチャイズ化を主導、攻撃手法はフィッシング、VPN脆弱性、認証情報の窃取、過去事例は、英国の病院に対して約76億円を要求、供給網の連鎖障害が発生しIT停止が製造・流通・販売に直撃、企業の対応は不適合、FAX・電話による手作業出荷への一時的回帰、制度的課題としてシステム保護不善と外部委託制度、「防御」からフェールセーフへの転換が急務、政府による対応。w
😢なんで中と外を繋いでいるのか訳わからぬ。
上がダメだとみんな道ずれw
増田幸美さん
宇多田ヒカルさんに似てる
江頭ビール作り所ではなかったのに
無理に作ったんやね!
日本は、サイバ―テロの 餌場😮
日本は先進国でしたっけけけけけけ?
会社で研修がありました。メールやサイト、AIで作って本物か偽物か見分けが付かないから怪しいと思ったらアクセスしないようにだって。思ったらって、、、。
生ビールがないならハイボールを飲めばいいじゃない
安全第一を忘れて、効率第一を優先した結果だろう。
日本のほかの企業も、「他山の石、以て玉をおさむべし」
悪いお手本にして、失敗しないようにしよう。
やっぱり楽するとなにかしら有るな。。😢
素人が何言うてんのかな、サイバーセキュリティに詳しいアメリカ人連れて来いや、ワイでもええで。
アサヒのスーパードライは美味いが…毎日飲みたくない!飽きるわ!
電子戦
重要なデータはスタンドアロンにする。インターネット接続するpcは制限をする等やれる事は色々ある。はっきり言ってアサヒ社員のネットリテラシーが無さすぎて情けない。
空虚な事ばかり言ってるコメンテーター、「下請けがー」とか誰にでも言える様な緊張感皆無のはなしばかり
大勢が椅子に座っていったい何してるの?
日本の企業の経営者の大半がサーバー自体の限界が来ているということを全くわかってない。しかも、流行りのAIにかき回されている。DX化、AI確かに大事なのだがもっと土台のインターネットの仕組みが限界来ているのを意識しないといけない。
個人のパソコンにセキュリティ対策が十分でないから、サーバ側がランサムウェアに犯されてしまう。
マイクロソフトの製品を使う事が問題である。
あれだけOSの更新しても防げない事が問題である。
アサヒの次はアスクル次はAmazon次は無印…エグいってキューィーリン
バックアップとってもそれを取り出せないって、経営者や上層部のITスキルがいかに低いかがわかるな
バックアップとる意味ねえよ😅
酒なんてどうでもいいむしろ
お酒の生産性落ちたほうが、ほかの生産性上がるでしょ
さて、いくらの損害になるのかな
分かった風な肩書コンサルじゃなくて、
本物の情報セキュリティのプロを呼んで欲しい。